Ransomware stanowi jeden z najgroźniejszych rodzajów złośliwego oprogramowania, paraliżując działalność wielu firm. Działa głównie poprzez szyfrowanie danych użytkownika, co całkowicie uniemożliwia dostęp do informacji. W zamian za odszyfrowanie cyberprzestępcy żądają okupu, często w kryptowalucie. Chociaż taktyki ataków zmieniają się, cel pozostaje ten sam: wywołanie paniki i wymuszenie zapłaty. Straty związane z ransomware w 2021 roku wyniosły około 20 miliardów dolarów, co dowodzi poważnego zagrożenia dla przedsiębiorstw na całym świecie.
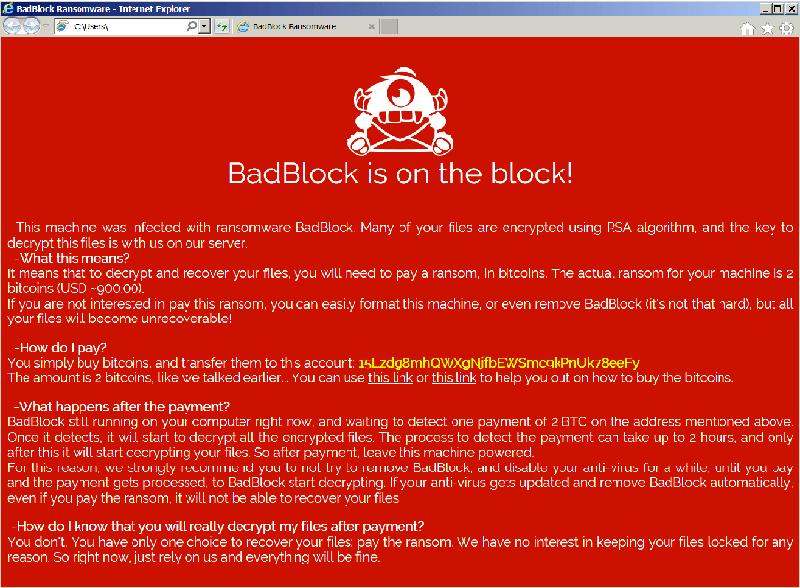
Ransomware przedostaje się często do systemów poprzez phishing lub luki w oprogramowaniu. Na przykład raport Verizon wskazuje, że 94% złośliwego oprogramowania trafia przez e-maile. Po zainfekowaniu ransomware szyfruje pliki, co może zająć zaledwie kilka minut w zależności od ilości danych. Następnie atakujący wyświetlają wiadomość z żądaniem okupu, co postawia ofiary w trudnej sytuacji: zapłacić i ryzykować, że danych nie odzyskają, czy szukać innych kosztownych rozwiązań.
Zagrożenia ransomware: Jak małe firmy stają w obliczu cyfrowej katastrofy?
Wśród rodzajów ransomware wyróżniamy Crypto ransomware, które szyfruje pliki, oraz Locker ransomware, który blokuje dostęp do całego systemu operacyjnego. Przykłady to WannaCry, który w 2017 roku zaszyfrował dane ponad 230 000 komputerów w 150 krajach, oraz atak na Colonial Pipeline w 2021 roku, powodujący zakłócenia w dostawach paliwa na wschodnim wybrzeżu USA. Te wydarzenia pokazują, jak duże straty wynikają z nieodpowiednich zabezpieczeń oraz niedostatecznego podejścia do cyberbezpieczeństwa.
Aby zapobiegać atakom ransomware, firmy muszą stosować kompleksowe podejście. Kluczowe są regularne kopie zapasowe, aktualizacje oprogramowania oraz szkolenie pracowników na temat cyberzagrożeń. Warto wprowadzić silne zabezpieczenia antywirusowe i unikać klikania w podejrzane linki. Badania wskazują, że 71% ataków ransomware dotyczy małych i średnich przedsiębiorstw, które często nie dysponują wystarczającymi zasobami do odpowiedniej ochrony. Dlatego tak ważna jest świadomość zagrożeń, inwestowanie w edukację pracowników oraz wdrażanie systemów monitorowania bezpieczeństwa, aby zminimalizować ryzyko i konsekwencje potencjalnych ataków.
Ransomware – efektywne strategie obrony i działania po ataku
Aby skutecznie bronić się przed ransomware i reagować po ataku, warto zastosować kluczowe kroki przedstawione poniżej. Każdy z tych punktów zawiera konkretne rekomendacje, które pomagają minimalizować ryzyko zarówno przed, jak i po incydencie.
- Tworzenie regularnych kopii zapasowych danych: Regularnie kopiuj istotne dane według strategii 3-2-1, czyli trzy kopie na dwóch różnych nośnikach, z jedną kopią w lokalizacji zewnętrznej.
- Wykorzystanie oprogramowania zabezpieczającego: Zainstaluj nowoczesne oprogramowanie antywirusowe oraz zapory sieciowe, które zapewniają warstwową ochronę przed złośliwym oprogramowaniem, w tym ransomware.
- Szkolenie pracowników dotyczące cyberbezpieczeństwa: Organizuj regularne szkolenia i symulacje ataków phishingowych, aby zwiększyć świadomość pracowników w zakresie zagrożeń.
- Monitorowanie i audyty systemów: Przeprowadzaj regularne audyty bezpieczeństwa, aby identyfikować luki w zabezpieczeniach oraz ocenić skuteczność aktualnych rozwiązań.
- Reagowanie na incydenty: Opracuj i przetestuj plan reagowania na incydenty, definiując role i procedury w przypadku wykrycia ataku ransomware.
- Izolacja zainfekowanych systemów: Natychmiast odizoluj zainfekowane urządzenia od sieci, aby zapobiec dalszemu rozprzestrzenieniu się ransomware.
- Powiadomienie odpowiednich służb: Zgłoś atak odpowiednim organom, takim jak CERT czy policja, aby uzyskać wsparcie i pomóc w ściganiu sprawców.
- Odzyskiwanie danych z kopii zapasowych: Po ataku przywróć dane z aktualnych, niezainfekowanych kopii zapasowych, unikając działań, które mogłyby pogorszyć sytuację.
- Wzmocnienie zabezpieczeń po ataku: Zaktualizuj oraz wzmocnij wszystkie systemy zabezpieczeń, aby zapobiec przyszłym atakom, w tym przez wdrożenie dodatkowych mechanizmów uwierzytelniania.
Najskuteczniejsze metody ochrony przed ransomware: najlepsze praktyki
W obliczu rosnącego zagrożenia ze strony ransomware wdrożenie skutecznych metod ochrony przed tym złośliwym oprogramowaniem staje się kluczowe. Regularne tworzenie kopii zapasowych danych to jedna z najważniejszych praktyk. Posiadamy trzy kopie danych przechowywane na dwóch różnych nośnikach, z jedną z nich w bezpiecznej lokalizacji offline – zasada 3-2-1. Dzięki temu w razie ataku możemy szybko przywrócić systemy, unikając płacenia okupu.
Kolejną ważną metodą jest stosowanie silnych zabezpieczeń antywirusowych oraz regularne aktualizowanie oprogramowania. Aż 60% ataków wykorzystuje znane luki w zabezpieczeniach, dlatego szybkie łatanie systemów znacząco zmniejsza ryzyko. Dodatkowo, wdrażanie wieloskładnikowego uwierzytelniania (MFA) utrudnia życie przestępcom i eliminuje ryzyko związane z osłabionymi hasłami. Statystyki pokazują, że MFA może zapobiec aż 99,9% ataków na konta.
Jak odpowiednie przeszkolenie zespołu może uratować Twoją firmę przed katastrofą
Edukacja w zakresie cyberzagrożeń ma kluczowe znaczenie, obok technicznych zabezpieczeń. Regularne szkolenia związane z cyberbezpieczeństwem przygotowują pracowników do identyfikacji zagrożeń takich jak phishing. Ludzki błąd przyczynia się do 95% udanych ataków, dlatego lepsze przygotowanie redukuje to ryzyko. Symulacje ataków sprawdzają gotowość zespołu oraz pomagają aktualizować strategię obrony.
Monitorowanie i segmentacja sieci także odgrywają znaczącą rolę w zapobieganiu rozprzestrzenianiu się ransomware w przypadku infekcji. Technologia IDS/IPS wykrywa anomalie i umożliwia natychmiastowe reagowanie na zagrożenie. Wszystkie te działania budują kompleksową strategię ochrony, która znacząco zwiększa nasze szanse na minimalizację skutków ataku lub ich całkowite uniknięcie.
Czy wiedziałeś, że według badań wprowadzenie wieloskładnikowego uwierzytelniania (MFA) nie tylko znacznie obniża ryzyko ataku, ale także zwiększa zaufanie klientów do firmy? Firmy, które stosują MFA, są postrzegane jako bardziej dbające o bezpieczeństwo swoich danych, co może przyczynić się do wzrostu ich reputacji na rynku.
Reakcja na atak ransomware – co robić krok po kroku
Atak ransomware to jedno z najgroźniejszych zagrożeń w dzisiejszym cyfrowym świecie. W przypadku jego wystąpienia natychmiast odłącz zainfekowane urządzenia od sieci. Taki krok zapobiega rozprzestrzenieniu się złośliwego oprogramowania na inne sprzęty. Szybka reakcja może znacząco zminimalizować straty i ograniczyć skutki ataku.
Następnie powiadom odpowiednie służby. Zgłoszenie incydentu do organów ścigania lub zespołów wsparcia cyberbezpieczeństwa (CERT) pomoże uzyskać fachową pomoc oraz może wspierać ściganie sprawców. Warto również uruchomić plan reagowania na incydenty, jeśli taki posiadasz. 62% organizacji ze skutecznymi planami lepiej radzi sobie w sytuacjach kryzysowych.
Ratowanie firm przed ransomware – jak odzyskać 78% danych i wzmocnić bezpieczeństwo
Odzyskiwanie danych z kopii zapasowych stanowi skuteczną metodę unikania płacenia okupu. Upewnij się, że kopie te nie zostały zainfekowane przez ransomware. Regularne testowanie i aktualizacja kopii zapasowych zwiększają szanse na pełne przywrócenie dostępu do danych. Firmy stosujące zasadę 3-2-1, polegającą na przechowywaniu trzech kopii na dwóch różnych nośnikach, z jedną offline, odnajdują pliki w 78% przypadków.
Na koniec, warto wzmocnić zabezpieczenia po ataku. Analiza nastrojów w zespole, wprowadzenie silniejszych haseł, zastosowanie uwierzytelniania wieloskładnikowego oraz regularne szkolenia w zakresie cyberbezpieczeństwa to kluczowe elementy obrony przed przyszłymi atakami. Statystyki ukazują, że 91% firm, które inwestują w cyberbezpieczeństwo, szybciej reagują na nowe zagrożenia, co przekłada się na mniejsze ryzyko sukcesu ataku w przyszłości.
Ciekawostką jest, że według badań, aż 70% organizacji, które doświadczały ataku ransomware, nie były w stanie odzyskać wszystkich utraconych danych, co podkreśla znaczenie regularnego tworzenia i testowania kopii zapasowych oraz szybkiej reakcji na incydenty.
Edukacja pracowników jako kluczowy element obrony przed ransomware
W obliczu rosnącej liczby ataków ransomware edukacja pracowników zyskuje na znaczeniu. Oto kilka kluczowych wskazówek, które pomogą organizacjom skuteczniej bronić się przed tymi zagrożeniami.
- Regularne szkolenia w zakresie cyberbezpieczeństwa: Pracownicy muszą nauczyć się rozpoznawać zagrożenia, takie jak phishing. Regularne szkolenia zwiększają ich świadomość i umiejętności, co zmniejsza ryzyko infekcji. Badania pokazują, że uczestnictwo w takich szkoleniach obniża wskaźnik kliknięć w podejrzane linki o 75%.
- Promowanie dobrych praktyk w zakresie haseł: Szkolenia dotyczące tworzenia silnych, unikalnych haseł oraz korzystania z uwierzytelniania wieloskładnikowego (MFA) znacząco podnoszą bezpieczeństwo kont i systemów firmowych, eliminując aż 99,9% potencjalnych ataków na konta.
- Zgłaszanie podejrzanych działań: Ważne jest wprowadzenie kultury zgłaszania nieprawidłowości, takich jak podejrzane e-maile czy nietypowe zachowanie systemu. Wczesne wykrycie tych działań umożliwia szybką reakcję i minimalizuje szkody. Statystyki sugerują, że firmy, które aktywnie zgłaszają incydenty, doświadczają o 50% mniej skutecznych ataków.
- Symulacje ataków i testy: Regularne symulacje ataków phishingowych pomagają w identyfikacji obszarów wymagających poprawy wśród pracowników. Takie ćwiczenia praktycznie sprawdzają czujność personelu i dostarczają cennych informacji na temat nauki bezpieczeństwa.
- Ustalenie polityki korzystania z urządzeń i aplikacji: Pracownicy powinni być świadomi ryzyka związanego z korzystaniem z nieautoryzowanych aplikacji oraz urządzeń. Wdrożenie jasnych zasad dotyczących użycia sprzętu oraz aplikacji ogranicza ryzyko incydentów związanych z ransomware.
Źródła:
- https://nflo.pl/baza-wiedzy/co-to-jest-ransomware-i-jak-sie-przed-nim-ochronic-przewodnik/
- https://payload.pl/jak-skutecznie-obronic-sie-przed-ransomware/
- https://helion.pl/ksiazki/ransomware-w-akcji-przygotuj-swoja-firme-na-atak-cyberprzestepcow-artur-markiewicz,metwfi.htm
- https://rekowery.pl/ataki-hakerskie-kompleksowy-przewodnik/
- https://lexdigital.pl/cyberbezpieczenstwo-jak-sie-bronic-i-zapobiegac-co-wynika-z-rodo/
Najczęstsze pytania i odpowiedzi (FAQ)
Co to jest ransomware i jak działa?Ransomware to jeden z najgroźniejszych rodzajów złośliwego oprogramowania, który szyfruje dane użytkownika, uniemożliwiając mu dostęp do informacji. Cyberprzestępcy żądają okupu, najczęściej w kryptowalucie, w zamian za odszyfrowanie danych.
Jakie są najskuteczniejsze metody obrony przed atakiem ransomware?Najskuteczniejszymi metodami obrony są regularne kopie zapasowe danych, stosowanie silnych zabezpieczeń antywirusowych oraz edukacja pracowników w zakresie cyberzagrożeń. Warto również wdrożyć wieloskładnikowe uwierzytelnianie, co znacznie zmniejsza ryzyko ataku.
Co zrobić zaraz po stwierdzeniu ataku ransomware?Natychmiast odłącz zainfekowane urządzenia od sieci, aby zapobiec dalszemu rozprzestrzenieniu się złośliwego oprogramowania. Następnie powiadom odpowiednie służby, takie jak CERT czy policję, by uzyskać fachową pomoc.
Jakie znaczenie mają kopie zapasowe w kontekście ransomware?Kopie zapasowe są kluczowe, ponieważ umożliwiają odzyskanie danych bez potrzeby płacenia okupu. Zasada 3-2-1, czyli posiadanie trzech kopii danych na dwóch różnych nośnikach, z jedną kopią offline, znacząco zwiększa szanse na pełne przywrócenie dostępu do danych po ataku.
Dlaczego edukacja pracowników jest tak istotna w walce z ransomware?Edukacja pracowników ma kluczowe znaczenie, ponieważ ludzki błąd odpowiada za 95% udanych ataków. Regularne szkolenia zwiększają świadomość zagrożeń oraz umiejętność identyfikacji podejrzanych działań, co pozwala na szybsze wykrywanie i minimalizowanie szkód.