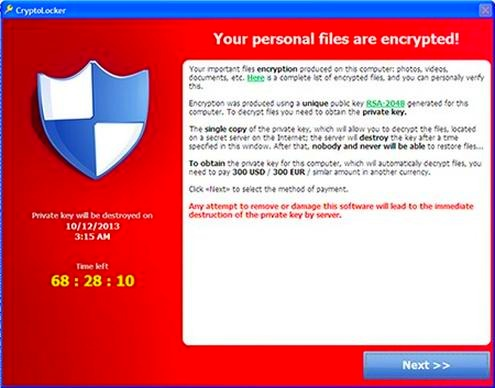
Ataki ransomware mogą w jednej chwili odebrać dostęp do ważnych plików i narazić prywatne dane na ujawnienie. W artykule wyjaśniam, jak rozpoznać pierwsze oznaki zagrożenia, jakie metody stosują cyberprzestępcy i co zrobić, by skutecznie chronić swoje dane. Dowiesz się także, jak reagować po ataku i dlaczego regularne kopie zapasowe mogą uchronić Cię przed poważnymi stratami.
Ransomware szyfruje pliki i blokuje do nich dostęp, po czym żąda zapłaty za klucz deszyfrujący. Atak może zacząć się od fałszywej faktury w załączniku ZIP, podejrzanego linku w SMS-ie, pirackiego programu lub niezałatanej luki w systemie. Jedno nieostrożne kliknięcie może wystarczyć, by malware przeskanowało komputer, podłączone dyski i udziały sieciowe.
Atak często zdradzają niedostępne dokumenty, zdjęcia i arkusze oraz nietypowe końcówki nazw, takie jak „.locked” lub „.encrypted”. Zwróć też uwagę na nagły wysyp plików z tym samym rozszerzeniem, znikające kopie zapasowe i spowolnienie komputera. Następnie na pulpicie lub w folderach może pojawić się notatka z instrukcją kontaktu i żądaniem okupu, często w kryptowalucie oraz z licznikiem czasu.
Niektóre grupy stosują podwójny szantaż: najpierw kradną dane, a potem grożą ich ujawnieniem — nawet gdy firma ma kopię zapasową. Współczesnego szyfrowania zwykle nie da się złamać bez klucza, choć dla części starszych odmian istnieją darmowe dekryptory. Z kolei specjalistyczna analiza może czasem pomóc odtworzyć duże bazy danych szyfrowane tylko fragmentami.
Odłącz urządzenie i chroń swoje dane przed dalszym atakiem
Gdy podejrzewasz ransomware, odłącz komputer od internetu i sieci lokalnej: wyjmij kabel Ethernet, wyłącz Wi-Fi oraz odłącz dyski zewnętrzne i nośniki z kopiami zapasowymi. Jeśli pliki nadal się zmieniają, wyłącz urządzenie. Nie usuwaj zaszyfrowanych plików ani notatki i nie formatuj dysków. Zanim ponownie zainstalujesz system, wykonaj kopię nośnika — mogą się na nim znajdować ważne ślady ataku. Jak już zgłębiasz temat to poznaj plan obrony przed ransomwarem. Zrób zdjęcie komunikatu i zanotuj nowe rozszerzenie plików, aby ułatwić rozpoznanie odmiany malware’u.
Nie płać pochopnie: przelew nie gwarantuje odzyskania danych, a przestępcy mogą zażądać kolejnej kwoty lub nie udostępnić klucza. Najpierw sprawdź odłączone kopie zapasowe, migawki plików i dostępność dekryptora dla danej odmiany. Przywróć dane dopiero po usunięciu przyczyny ataku i zabezpieczeniu systemu. Incydent możesz zgłosić do CERT Polska. Jeśli doszło do naruszenia danych osobowych, administrator co do zasady ma 72 godziny od stwierdzenia naruszenia na zgłoszenie go Prezesowi UODO. W takiej sytuacji trzymaj się listy działań, zamiast podejmować decyzje w panice.
Przygotuj kopie zgodnie z zasadą 3-2-1: przechowuj trzy kopie danych na dwóch rodzajach nośników, a jedną trzymaj odłączoną od sieci. Regularnie sprawdzaj, czy możesz je odtworzyć. Ponadto aktualizuj system i programy, korzystaj z MFA, ograniczaj uprawnienia użytkowników i nie wystawiaj zdalnego pulpitu bezpośrednio do internetu. Według badania Sophos „State of Ransomware Poland 2026” 58% zaatakowanych polskich firm nie zapłaciło okupu, a 31% skorzystało z kopii zapasowych. Dlatego przygotuj backup, zanim na ekranie pojawi się żądanie zapłaty.
Jak rozpoznać ransomware i ograniczyć skutki ataku
Zwróć uwagę na oznaki infekcji, odizoluj urządzenie i zabezpiecz ślady ataku. Następnie sprawdź dostępne metody odzyskiwania danych, zgłoś incydent i usuń jego przyczynę, zanim przywrócisz pliki.
- Rozpoznaj sygnały infekcji. Sprawdź, czy pliki nagle przestały się otwierać, zmieniły nazwy lub otrzymały nietypowe rozszerzenia. Zapisz treść notatki z żądaniem okupu i sfotografuj ekran, ponieważ te informacje mogą pomóc rozpoznać odmianę ransomware. Pamiętaj też, że przestępcy mogą kraść dane i grozić ich ujawnieniem.
- Ogranicz rozprzestrzenianie się zagrożenia. Odłącz urządzenie od sieci: wyjmij kabel i wyłącz Wi-Fi. Odłącz dyski zewnętrzne oraz zablokuj dostęp do serwerów, urządzeń NAS i kopii zapasowych. Jeśli szyfrowanie nadal trwa, wyłącz komputer; w przeciwnym razie nie uruchamiaj go wielokrotnie ani nie instaluj programów.
- Zabezpiecz ślady i ustal zasięg. Nie usuwaj zaszyfrowanych plików ani notatki okupowej, nie zmieniaj nazw i nie formatuj dysków. Zanim rozpoczniesz naprawy, skopiuj dyski; jeśli potrzebujesz dowodów lub analizy śledczej, skorzystaj ze specjalistycznej pomocy. Ustal, które komputery, serwery i udziały sieciowe ucierpiały, a hasła zmień na niezainfekowanym urządzeniu.
- Sprawdź możliwości odzyskania danych przed rozważeniem okupu. Najpierw zweryfikuj kopie zapasowe, migawki i poprzednie wersje plików. Dla niektórych odmian ransomware znajdziesz bezpłatne dekryptory, ale pobieraj je wyłącznie z zaufanych źródeł i testuj na kopiach. Współczesnego szyfrowania zwykle nie da się złamać, a zapłata nie gwarantuje odzyskania danych i wspiera kolejne ataki.
- Zgłoś incydent i sprawdź obowiązki. Powiadom dział IT lub firmę obsługującą sieć, a atak zgłoś odpowiednim organom, na przykład Policji lub CERT Polska. Jeśli incydent mógł naruszyć dane osobowe, administrator powinien ocenić ryzyko i obowiązek zgłoszenia sprawy Prezesowi UODO — co do zasady w ciągu 72 godzin od stwierdzenia naruszenia. Skontaktuj się też z ubezpieczycielem, jeśli polisa obejmuje cyberataki.
- Przywracaj dane po usunięciu przyczyny ataku. Ustal, czy infekcję spowodował phishing, niezałatana luka, przejęte hasło czy niezabezpieczony zdalny pulpit. Następnie oczyść systemy lub zainstaluj je ponownie. Sprawdź kopię zapasową na odizolowanym urządzeniu i dopiero wtedy odtwórz dane — inaczej ransomware może ponownie zaszyfrować pliki.
- Wzmocnij ochronę przed kolejnym atakiem. Twórz kopie zgodnie z zasadą 3-2-1: przechowuj trzy kopie danych na dwóch rodzajach nośników, a jedną trzymaj poza siecią lub w niezmienialnej formie. Regularnie testuj ich odtwarzanie. Ponadto aktualizuj systemy i aplikacje, stosuj ochronę antywirusową lub EDR, zaporę, segmentację sieci, MFA i zasadę najmniejszych uprawnień. Szkol użytkowników w rozpoznawaniu fałszywych faktur, podejrzanych wiadomości i załączników.
| Etap | Sygnał / działanie | Liczba / termin |
|---|---|---|
| Phishing | Fałszywy nadawca, link lub załącznik | Sprawdź adres przed kliknięciem |
| Ochrona | Kopie zapasowe: 3-2-1 | 3 kopie · 2 nośniki · 1 offline |
| Ochrona | Aktualizacje i MFA | Włącz na wszystkich kontach |
| Reakcja | Odłącz urządzenia i nośniki od sieci | Natychmiast |
| Odzyskiwanie | Sprawdź backupy i dostępne dekryptory | Nie płać okupu |
| Zgłoszenie | Naruszenie danych osobowych do UODO | Co do zasady: do 72 godz. |
Phishing i podejrzane linki: najczęstsze drogi infekcji
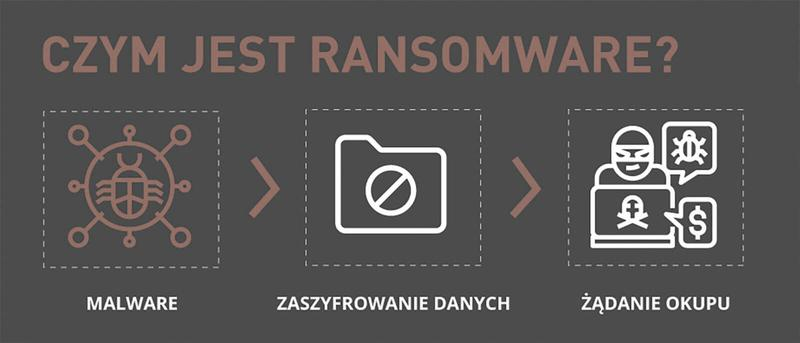
Phishing i podejrzane linki mogą prowadzić do kradzieży danych, przejęcia konta lub instalacji złośliwego oprogramowania, w tym ransomware. Najczęstsze zagrożenia i sposoby ochrony to:
- Fałszywe e-maile i załączniki – wiadomości o fakturach, przesyłkach czy ofertach pracy mogą zawierać zainfekowane pliki, np. archiwa ZIP, albo linki wyłudzające dane. Otwieraj załączniki tylko wtedy, gdy potwierdzisz autentyczność nadawcy i treści.
- SMS-y i komunikatory – oszuści podszywają się pod kurierów, urzędy, usługodawców lub znajomych, by nakłonić do otwarcia fałszywej strony. Pamiętaj, że konto znajomego mogło zostać przejęte, a nadawcę SMS-a można sfałszować.
- Podrobione strony internetowe i reklamy – fałszywy adres może różnić się od prawdziwego jedną literą, a złośliwy link może kryć się pod banerem lub innym klikalnym elementem. Takie strony wyłudzają hasła, dane kart i informacje do bankowości albo promują oszukańcze inwestycje.
- Pobieranie i uruchamianie plików – kliknięcie linku może pobrać malware, które szpieguje, przejmuje kontrolę nad urządzeniem lub szyfruje pliki. Zagrożenie mogą też zawierać pozornie przydatne aplikacje i programy z nielegalnych źródeł.
- Luki w przeglądarkach i programach – zainfekowana strona może wykorzystać niezałataną lukę, a czasem pobrać szkodliwe oprogramowanie bez wiedzy użytkownika. Dlatego aktualizuj system, przeglądarkę i inne programy oraz korzystaj z antywirusa działającego w czasie rzeczywistym.
- Skutki kliknięcia – phishing może doprowadzić do kradzieży haseł, przejęcia skrzynki lub komunikatora i nieautoryzowanych transakcji. Z kolei ransomware szyfruje pliki na komputerze, dostępnych dyskach i zasobach sieciowych; przestępcy mogą też grozić ujawnieniem skradzionych danych.
- Ostrożność i zabezpieczenia – przed logowaniem lub płatnością sprawdź adres strony i nie ulegaj presji pilnego komunikatu. Włącz uwierzytelnianie wieloskładnikowe, używaj zapory i regularnie twórz kopie zapasowe. Przechowuj je także poza siecią oraz sprawdzaj, czy da się je przywrócić.
- Reakcja na podejrzany link – nie podawaj danych ani nie pobieraj plików. Po kliknięciu przeskanuj urządzenie, a przy podejrzeniu przejęcia konta zmień hasło z bezpiecznego urządzenia i włącz MFA. Jeśli zagrożona jest bankowość, skontaktuj się z bankiem. Natomiast przy podejrzeniu ransomware odłącz urządzenie od sieci i nie usuwaj plików ani notatki z żądaniem okupu.
Kopie zapasowe, aktualizacje i mfa: skuteczna ochrona danych
Ransomware może dotrzeć na urządzenie przez fałszywą fakturę, podejrzany załącznik, spreparowany SMS lub lukę w nieaktualnym programie. Następnie szyfruje pliki lokalne i zasoby sieciowe. Ogranicz ryzyko, stosując zasadę 3-2-1: przechowuj trzy kopie danych na dwóch rodzajach nośników, a jedną trzymaj offline lub poza siedzibą. Regularnie testuj przywracanie, aby sprawdzić, czy rzeczywiście odzyskasz pliki.
Aktualizuj system, przeglądarkę, aplikacje i urządzenia sieciowe, ponieważ poprawki zamykają znane luki. Włącz ich automatyczną instalację, a ważne aktualizacje wdrażaj od razu. Włącz też uwierzytelnianie wieloskładnikowe (MFA): oprócz hasła wymaga ono na przykład potwierdzenia w aplikacji lub kluczem sprzętowym. Dzięki temu wyłudzone hasło nie musi wystarczyć do zalogowania. Chroń MFA pocztę, dostęp zdalny, panele administracyjne i konta z uprawnieniami do kopii.
Regularna kontrola kopii może ocalić miesiące pracy
Połącz backup, aktualizacje i MFA z ograniczaniem uprawnień: konto używane na co dzień nie powinno mieć praw administratora ani swobodnego dostępu do archiwów. W firmie stosuj również segmentację sieci, zaporę, aktualne zabezpieczenia antywirusowe lub EDR oraz szkolenia z rozpoznawania fałszywych wiadomości. Gdy wykryjesz infekcję, odłącz urządzenie od sieci, zabezpiecz kopie i nie usuwaj pochopnie zaszyfrowanych plików ani notatki z żądaniem okupu. Nie zakładaj, że zapłata przywróci dane: przestępcy mogą nie przekazać działającego klucza, a skopiowane informacje nadal mogą ujawnić.
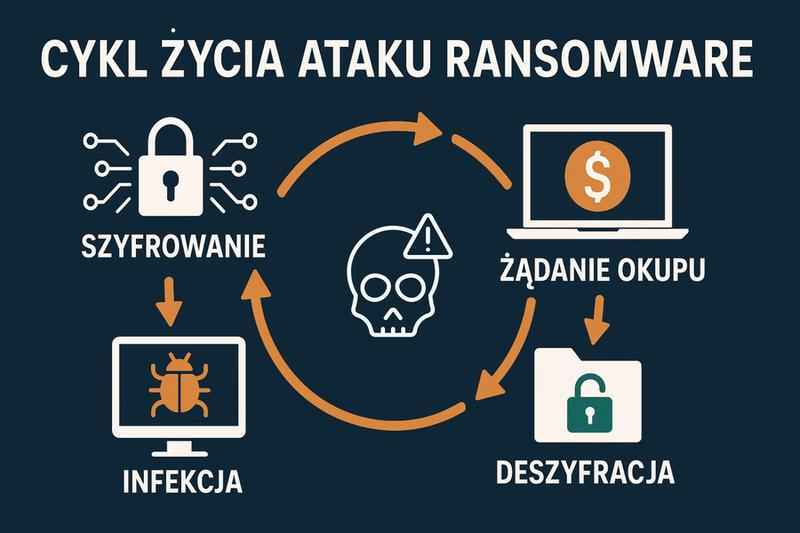
Najważniejsza jest regularność: kilka minut na kontrolę kopii i aktualizacji może oszczędzić miesiące odtwarzania pracy. Ustal harmonogram backupów, na przykład codziennie dla dokumentów firmowych i co tydzień dla rzadziej zmienianych archiwów. Co najmniej raz na kwartał przetestuj przywracanie. Ponadto przechowuj jedną kopię offline lub w niezmienialnym repozytorium, ponieważ złośliwe oprogramowanie może szukać podłączonych dysków i usuwać lokalne migawki. Dzięki takiemu planowi zwiększysz szansę na odzyskanie danych bez płacenia cyberprzestępcom.
Wskazówka: raz na kwartał odtwórz kilka plików z kopii zapasowej — samo jej posiadanie nie gwarantuje, że dane da się odzyskać.
Atak ransomware krok po kroku: jak odizolować urządzenia i odzyskać pliki
Gdy pliki przestają się otwierać, zmieniają rozszerzenia lub pojawia się żądanie okupu, odłącz komputer od sieci: wyjmij przewód Ethernet i wyłącz Wi-Fi. Odłącz dyski USB, zasoby NAS i inne nośniki, ale nie podłączaj ich do podejrzanego urządzenia. Jeśli pliki nadal się zmieniają, wyłącz komputer; w przeciwnym razie nie restartuj go wielokrotnie. Zrób zdjęcie notatki, zapisz nowe rozszerzenia oraz zanotuj, których komputerów, serwerów i folderów sieciowych dotyczy atak.
Nie usuwaj zaszyfrowanych plików ani żądania okupu, nie zmieniaj nazw plików i nie formatuj dysków. Zanim naprawisz system lub zainstalujesz go ponownie, wykonaj kopię dysków — może pomóc w analizie i odzyskiwaniu danych. Następnie powiadom dział IT lub specjalistę od reagowania na incydenty, a hasła zmień na niezainfekowanym urządzeniu. Zgłoś zdarzenie CERT Polska i Policji. Jeśli mogło dojść do naruszenia danych osobowych, administrator powinien ocenić, czy musi zgłosić je do UODO — co do zasady w ciągu 72 godzin.
Bezpieczny powrót plików: kopia zapasowa zamiast pochopnej zapłaty
Najbezpieczniej odzyskasz pliki z czystej kopii zapasowej, która nie była podłączona do sieci. Najpierw usuń przyczynę ataku, przeinstaluj system na przygotowanych dyskach i sprawdź kopię w odizolowanym środowisku; dopiero potem przywróć dane. Jeśli nie masz backupu, sprawdź, czy dla danego wariantu ransomware istnieje zaufany, bezpłatny dekryptor — obejmuje on tylko część rodzin złośliwego oprogramowania. Czasem można też odzyskać migawki lub fragmenty dużych baz danych, jednak współczesnego szyfrowania zwykle nie da się po prostu złamać. Nie płać pochopnie: okup nie gwarantuje klucza ani kompletnych plików, a może finansować kolejne ataki.
Po odzyskaniu danych zaktualizuj systemy i aplikacje, zamknij podatny zdalny dostęp, włącz uwierzytelnianie wieloskładnikowe i ogranicz uprawnienia kont. Przygotuj trzy kopie danych na dwóch rodzajach nośników, w tym jedną przechowywaną poza siecią, a następnie regularnie testuj ich odtwarzanie. Najpierw zabezpiecz dowody i ustal zasięg incydentu, a dopiero potem przywróć środowisko — pośpiech może bezpowrotnie zmniejszyć szanse na odzyskanie plików.