Fałszywe SMS-y potrafią do złudzenia przypominać wiadomości od banku, firmy kurierskiej czy urzędu. Często mają skłonić do szybkiego działania: kliknięcia w link, podania danych lub dopłaty niewielkiej kwoty. W tym artykule przedstawiam siedem sygnałów, które pomogą rozpoznać próbę oszustwa i uchronić się przed jej konsekwencjami.
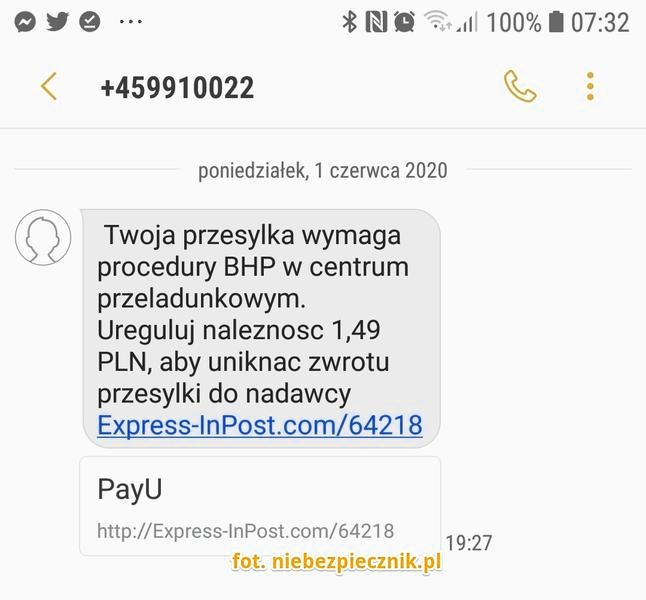
Telefon zawibrował. Na ekranie widzisz SMS o niedopłacie 1,49 zł, paczce w sortowni albo koncie, które rzekomo zaraz zablokują. Oszuści wykorzystują pośpiech i ciekawość, by skłonić cię do kliknięcia linku i ujawnienia danych logowania lub karty. Dlatego sprawdź nie tylko wygląd wiadomości, lecz także nadawcę i adres strony, treść i zgodność komunikatu z sytuacją.
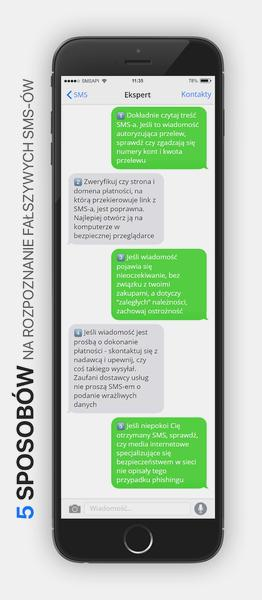
Oto 7 sygnałów, które pomogą ci rozpoznać fałszywy SMS, zanim klikniesz, odpiszesz lub zadzwonisz pod podany numer. Zwróć uwagę na presję czasu i nietypowe prośby o płatność, błędy językowe oraz linki różniące się choćby jednym znakiem od prawdziwego adresu. Dzięki tym kontrolom ocenisz wiadomość w kilkanaście sekund i unikniesz pułapki ukrytej w drobnej opłacie lub pilnym ostrzeżeniu.
Porównanie sygnałów ostrzegawczych w podejrzanych SMS-ach
| Sygnał ostrzegawczy | Na co zwrócić uwagę | Jak postąpić |
|---|---|---|
| Wiadomość wywołuje silne emocje i każe działać natychmiast | Groźby blokady konta, utraty pieniędzy lub usługi, a także hasła „pilne” i „ostatnia szansa”. | Nie klikaj ani nie dzwoń pod numer z SMS-a. Odczekaj kilka minut i sprawdź sprawę w oficjalnej aplikacji lub na samodzielnie wpisanej stronie. |
| Nadawca podszywa się pod znaną firmę lub instytucję | Nazwa banku, kuriera, urzędu lub marki może być podrobiona; wiadomość może zawierać nietypową dopłatę albo podejrzany link. | Zweryfikuj nadawcę i adres strony. Skontaktuj się z firmą przez oficjalny kanał znaleziony niezależnie od SMS-a. |
| Link prowadzi do podejrzanej lub mylącej domeny | Literówka, dodatkowy myślnik, nietypowa końcówka domeny lub skrócony link. | Nie otwieraj linku. Wpisz adres firmy samodzielnie w przeglądarce albo skorzystaj z jej oficjalnej aplikacji. |
| Wiadomość żąda dopłaty lub podania danych płatniczych | Prośba o drobną opłatę za paczkę, opłatę celną lub usługę, połączona z żądaniem danych karty. | Nie podawaj danych przez link. Sprawdź przesyłkę lub usługę w oficjalnej aplikacji. Podejrzany SMS możesz bezpłatnie przesłać na numer 8080. |
| SMS prosi o hasło, kod SMS lub zatwierdzenie operacji | Żądanie hasła, PIN-u, kodu BLIK lub autoryzacyjnego, zatwierdzenia transakcji albo przelewu na „bezpieczne konto”. | Nie podawaj kodu ani nie zatwierdzaj operacji. Sprawdź jej kwotę, odbiorcę i rodzaj, a w razie wątpliwości skontaktuj się z bankiem oficjalnym kanałem. |
| Wiadomość namawia do instalacji aplikacji lub nadania jej nietypowych uprawnień | Link do pliku APK, prośba o dostęp do SMS-ów, kontaktów lub funkcji ułatwień dostępu, a także polecenie wyłączenia zabezpieczeń. | Nie instaluj aplikacji z linku w SMS-ie. Pobieraj programy wyłącznie z oficjalnych sklepów i sprawdzaj, czy żądane uprawnienia są niezbędne. |
| Historia nie pasuje do twojej sytuacji, ale wiadomość wygląda wiarygodnie | Treść może nawiązywać do zakupu, sprzedaży lub oczekiwanej paczki, lecz zawiera prośbę o dane karty, kod SMS albo odbiór płatności przez link. | Sprawdź transakcję w oficjalnej aplikacji lub serwisie, otwierając go samodzielnie. Nie podawaj danych ani nie ufaj logo, nazwie czy szczegółowej instrukcji. |
Wiadomość wywołuje silne emocje i każe działać natychmiast
SMS o blokadzie konta za 10 minut, zwrocie paczki do nadawcy albo dopłacie 1,23 zł ma wywołać presję. Dlatego oszust używa haseł „pilne”, „ostatnia szansa” i „działaj teraz” oraz grozi karą, utratą pieniędzy lub dostępu do usługi. Chce, żebym zareagował, zanim sprawdzę nadawcę i adres strony.
Gdy dostaję taką wiadomość, nie klikam linku ani nie dzwonię pod podany numer — nawet jeśli SMS rzekomo pochodzi od banku, kuriera czy urzędu. Zamiast tego odkładam telefon na 5 minut, otwieram oficjalną aplikację lub samodzielnie wpisuję znany adres strony. W ten sposób mogę sprawdzić, czy wiadomość jest prawdziwa, i wychwycić literówkę, nietypową domenę albo prośbę o hasło, kod BLIK czy dane karty.
Wskazówka: pięciominutowa przerwa może wystarczyć, by osłabły emocje i łatwiej było zauważyć, że „pilny” SMS próbuje wymusić pochopną decyzję.
Nadawca podszywa się pod znaną firmę lub instytucję
SMS podpisany nazwą banku, kuriera, urzędu czy znanej marki nie musi być prawdziwy — oszuści potrafią podrobić nazwę nadawcy, czasem zmieniając tylko jeden znak. Wykorzystują zaufanie i pośpiech, na przykład informują o paczce zatrzymanej z powodu dopłaty 0,89 zł lub 1 zł, wygasającym ogłoszeniu, mandacie za 10 zł albo rzekomej zaległości. Podszywają się m.in. pod DHL, InPost, OTOMOTO, Rossmann, banki i urzędy, a następnie kierują na stronę przypominającą serwis płatności. To smishing, czyli phishing przez SMS. Oszuści mogą wyłudzić nie tylko numer karty, datę ważności i kod CVC/CVV, lecz także dane logowania do banku, kod autoryzacyjny lub zgodę na dodanie zaufanego odbiorcy. Jak już poruszamy ten temat to sprawdź, jak jednorazowo ukryć numer telefonu za pomocą kodu #31#. Dlatego nawet „symboliczny” przelew na 1 zł może narazić całe saldo konta.
W wiadomościach smishingowych warto zwrócić uwagę na następujące sygnały ostrzegawcze:
- prośbę o drobną dopłatę za paczkę lub inną usługę;
- link do strony o podejrzanym lub nieznanym adresie;
- presję czasu, groźbę blokady konta albo żądanie natychmiastowego działania;
- prośbę o podanie danych karty, danych logowania lub kodu autoryzacyjnego.
Najpierw sprawdzam adres strony: zamiast pacjent.gov.pl oszuści mogą podstawić mzgov.net albo domenę zakończoną na „.com.pl” zamiast „.pl”. Ponieważ telefon często ukrywa lub skraca pasek adresu, nie klikam odruchowo w link z SMS-a ani nie wpisuję tam danych. Alarmują mnie też wiadomości niezwiązane z moimi zakupami, błędy językowe, brak polskich znaków, groźba blokady konta i presja „natychmiast”. W razie wątpliwości kontaktuję się z firmą przez numer lub kanał znaleziony samodzielnie na jej oficjalnej stronie. Ostrożność jest szczególnie ważna, bo CSIRT NASK odnotował w 2019 roku 6484 incydenty, w tym 4100 oszustw internetowych, a po wycieku danych z Facebooka ujawniono ponad pół miliarda numerów telefonów, w tym 2,5 mln polskich. Ponadto liczba masowych SMS-ów rośnie według Research And Markets o niemal 4 proc. rocznie, dlatego podejrzane prośby o płatność lub poufne dane zawsze weryfikuję.
Link prowadzi do podejrzanej lub mylącej domeny
Po otrzymaniu SMS-a z linkiem sprawdzam jego adres. Oszuści często zmieniają w domenie jedną literę, dodają myślnik lub nietypową końcówkę, np. „platnosci-bank24.example” zamiast oficjalnej domeny banku. Jeśli link jest skrócony, nie otwieram go — wpisuję adres firmy w przeglądarce albo korzystam z jej oficjalnej aplikacji. Jeśli lubisz tę tematykę to sprawdź proste sposoby na zapisanie filmu z Facebooka.
Uważam też na wezwania do dopłaty 1,49 zł, odbioru paczki w ciągu 12 godzin czy odblokowania konta w 30 minut. Kwota, krótki termin i znajoma nazwa mają wywołać pośpiech, ale nie potwierdzają autentyczności wiadomości. Gdy domena budzi wątpliwości, nie klikam ani nie podaję hasła czy kodu SMS; zamiast tego kontaktuję się z firmą pod numerem znalezionym niezależnie od wiadomości lub odwiedzam jej oficjalną stronę.
Wiadomość żąda dopłaty lub podania danych płatniczych
SMS o dopłacie 1 zł do paczki, brakującym numerze domu, opłacie celnej czy „zatrzymaniu przesyłki” powinien wzbudzić moją czujność. Oszuści podszywają się pod kurierów, banki, urzędy, operatorów i dostawców prądu: grożą blokadą konta lub odcięciem energii, obiecują zwrot podatku albo nagrodę. Zwykle wywierają presję krótkim terminem i dołączają link do strony łudząco podobnej do prawdziwej. Nawet niewielka dopłata może być przynętą: po podaniu danych karty przestępcy mogą pobrać znacznie większą kwotę, a login, hasło lub kod autoryzacyjny mogą dać im dostęp do bankowości. Skoro już zahaczamy o ten temat, sprawdź, jak odzyskać numer po wymianie karty SIM. Z kolei fałszywa aplikacja kurierska lub „narzędzie bezpieczeństwa” może przechwytywać SMS-y i dane logowania albo przejąć kontrolę nad telefonem.
Dlatego nie klikam linków z wiadomości ani nie podaję przez nie danych płatniczych. Zamiast tego otwieram oficjalną aplikację lub samodzielnie wpisuję znany adres firmy, a w razie wątpliwości dzwonię pod numer znaleziony niezależnie od SMS-a. Prawdziwego przelewu BLIK na telefon nie trzeba odbierać przez link, a bank nie prosi w wiadomości o pełne dane karty, PIN, hasło ani kod BLIK. Podejrzany SMS mogę bezpłatnie przesłać na numer 8080; zgłoszenia pomagają CSIRT NASK rozpoznawać schematy i umożliwiają operatorom blokowanie podobnych wiadomości. Jeśli kliknę link, podam dane lub zainstaluję aplikację, natychmiast dzwonię do banku z innego telefonu i proszę o zabezpieczenie konta lub karty. Następnie zmieniam zagrożone hasła oraz zachowuję SMS-y i zrzuty ekranu. Nie ulegam presji — sprawdzam wiadomość, zanim podejmę działanie.
SMS prosi o hasło, kod SMS lub zatwierdzenie operacji
SMS z prośbą o hasło, PIN, pełne dane karty, kod SMS lub BLIK albo zatwierdzenie operacji traktuję jak alarm — także wtedy, gdy wiadomość wygląda znajomo lub pojawia się w wątku z bankiem. Oszuści podszywają się pod nadawców i pod pretekstem zablokowanego konta, podejrzanego logowania czy dopłaty do paczki nakłaniają do kliknięcia linku, podania danych lub zatwierdzenia przelewu. Kod autoryzacyjny może potwierdzić płatność, dodanie karty do portfela albo nieznany mi przelew. Dlatego przed zatwierdzeniem sprawdzam kwotę, odbiorcę i rodzaj operacji. Jeśli coś się nie zgadza, przerywam: nie podaję kodu, nie zatwierdzam powiadomienia ani nie dzwonię pod numer z SMS-a.
Przed zatwierdzeniem operacji sprawdzam następujące informacje:
- kwotę transakcji,
- odbiorcę płatności,
- rodzaj operacji.
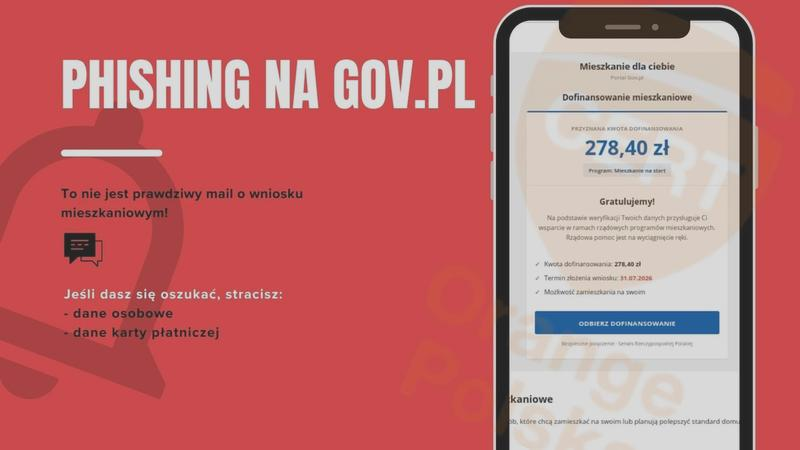
Bank nigdy nie potrzebuje mojego hasła, PIN-u, kodu BLIK ani zdalnego dostępu do telefonu. Pracownik nie poprosi też o przelew na „bezpieczne konto”. W razie wątpliwości samodzielnie wybieram oficjalny numer banku lub kontaktuję się przez aplikację, ponieważ oszuści potrafią podrobić numer i nazwę nadawcy. Nie klikam linków do rzekomych aktualizacji, odbioru płatności ani instalacji aplikacji — pobieram programy wyłącznie z oficjalnych sklepów. Gdy znajomy pilnie prosi o kod BLIK, najpierw do niego dzwonię i sprawdzam, czy to naprawdę on. Kilka sekund weryfikacji może uchronić moje oszczędności.
Wiadomość namawia do instalacji aplikacji lub nadania jej nietypowych uprawnień
Gdy SMS zachęca do pobrania aplikacji spoza Google Play lub App Store, zachowuję ostrożność. Oszuści podszywają się pod banki, firmy kurierskie i operatorów, a potem grożą, że bez instalacji programu nie odbiorę paczki ani nie odblokuję konta. Link do pliku APK może zamiast aktualizacji zainstalować złośliwe oprogramowanie, które przechwytuje hasła, kody SMS i dane karty.
Niepokoją mnie też prośby o nietypowe uprawnienia, na przykład dostęp do SMS-ów, kontaktów, mikrofonu, aparatu, lokalizacji lub funkcji ułatwień dostępu. Zanim je przyznam, sprawdzam, czy aplikacja naprawdę ich potrzebuje: program do śledzenia paczki nie powinien czytać wiadomości ani sterować ekranem. Jeśli nadawca wywiera presję, wyznacza krótki termin albo każe wyłączyć zabezpieczenia, nie klikam linku. Zamiast tego kontaktuję się z firmą, korzystając z numeru lub strony znalezionych samodzielnie.
Ciekawostka: uprawnienia do funkcji ułatwień dostępu mogą pozwolić aplikacji odczytywać zawartość ekranu i wykonywać działania w imieniu użytkownika — dlatego prośba o ich włączenie w aplikacji kurierskiej powinna wzbudzić szczególną czujność.
Historia nie pasuje do twojej sytuacji — ale wiadomość wygląda wiarygodnie
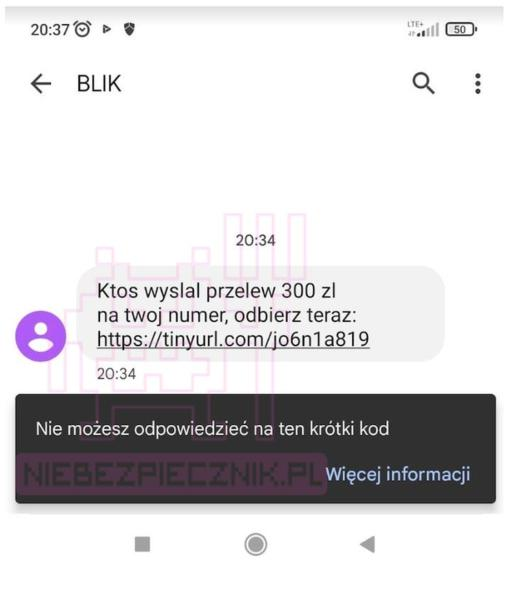
Podejrzany SMS nie zawsze zawiera błędy ani nie wygląda jak oczywiste oszustwo. Może poprawnie wymieniać znaną firmę i dotyczyć tego, co właśnie robię — na przykład sprzedaży na OLX lub oczekiwanej paczki. Sprawdzam jednak, czy jego treść pasuje do sytuacji: kupujący, który wysyła mi link do „odbioru płatności”, nie powinien prosić o dane karty ani kod SMS. Oszuści często potwierdzają aktualność ogłoszenia, okazują zainteresowanie, a potem przenoszą rozmowę na WhatsApp i wyjaśniają, jak rzekomo działają Przesyłki OLX. Nawet indywidualna strona z nazwą mojego produktu i informacją o oczekującej płatności nie potwierdza, że transakcja istnieje.
Dlatego nie działam pod presją i najpierw sprawdzam, czy wiadomość odpowiada temu, co rzeczywiście robię. Nie klikam linków, nie skanuję kodów QR, nie otwieram podejrzanych załączników ani nie podaję loginu, hasła, danych karty, salda konta czy kodu BLIK lub SMS. Zamiast tego sprawdzam transakcję w aplikacji albo loguję się do serwisu przez samodzielnie wpisany adres; na OLX zaglądam też do sekcji „Twoje przesyłki”. W razie wątpliwości kontaktuję się z firmą oficjalnym kanałem i zgłaszam podejrzaną wiadomość. Jeśli ujawniłem dane karty lub bankowości, natychmiast dzwonię do banku. Proszę o zablokowanie karty lub środków i zmieniam hasło. Logo, wiarygodna nazwa ani szczegółowa instrukcja nie zastąpią sprawdzenia transakcji w oficjalnym serwisie.
Ciekawostka: oszuści mogą znać nazwę wystawionego przez ciebie przedmiotu, bo kopiują ją z publicznego ogłoszenia — taki szczegół nie dowodzi, że płatność ani przesyłka rzeczywiście istnieją.
Źródła:
- https://moje.cert.pl/komunikaty/2026/211/uwazaj-na-falszywe-wiadomosci-o-przesylkach/
- https://www.gov.pl/web/baza-wiedzy/analiza-bezpieczenstwa-polskiego-internetu-w-2024-roku
- https://cert.orange.pl/ostrzezenia/falszywy-sms-zobacz-jak-rozpoznac-smishing/
- https://www.knf.gov.pl/dla_konsumenta/kampanie_informacyjne/cyberoszustwa_inwestycyjne/schematy_oszustw/wiadomosci_sms
- https://cert.pl/uploads/docs/Raport_CP_2024.pdf
- https://cert.pl/uploads/docs/Podsumowanie_CERT_Polska_2026_01.pdf
- https://www.gov.pl/web/baza-wiedzy/czym-jest-phishing-i-jak-nie-dac-sie-nabrac-na-podejrzane-widomosci-e-mail-oraz-sms-y
- https://prnews.pl/jak-nie-dac-sie-nabrac-na-falszywe-sms-y-infografika-446419
- https://www.smsapi.pl/blog/press-release/jak-nie-dac-sie-nabrac-na-falszywe-sms-y-infografika/
- https://gomobi.pl/how-to-do/jak-nie-dac-sie-nabrac-na-falszywe-sms-y/
FAQ - Najczęstsze pytania i odpowiedzi
Jakie są najczęstsze sygnały fałszywego SMS-a?Uważaj na presję czasu, groźby blokady konta, nietypowe prośby o dopłatę oraz linki prowadzące do podejrzanych domen. Alarmujące są też żądania podania hasła, kodu SMS lub BLIK albo instalacji aplikacji.
Co zrobić, gdy SMS rzekomo pochodzi od banku lub kuriera?Nie klikaj linku ani nie dzwoń pod numer podany w wiadomości. Sprawdź sprawę w oficjalnej aplikacji lub samodzielnie wpisz adres strony firmy, a w razie potrzeby skontaktuj się z nią oficjalnym kanałem.
Czy niewielka dopłata za paczkę może być próbą oszustwa?Tak, nawet dopłata rzędu złotówki może być przynętą do wyłudzenia danych karty lub logowania do bankowości. Nie podawaj danych przez link z SMS-a i sprawdź przesyłkę w oficjalnej aplikacji firmy kurierskiej.
Co zrobić z podejrzanym SMS-em?Nie odpowiadaj, nie klikaj linku i nie udostępniaj żadnych kodów ani danych. Podejrzaną wiadomość możesz bezpłatnie przesłać na numer 8080.
Co zrobić, jeśli kliknęło się link lub podało dane?Natychmiast skontaktuj się z bankiem oficjalnym kanałem i poproś o zabezpieczenie konta lub zablokowanie karty. Zmień zagrożone hasła, zachowaj wiadomość i zrzuty ekranu, a jeśli zainstalowano aplikację, usuń ją i sprawdź uprawnienia urządzenia.