Niechciane wiadomości mogą nie tylko zaśmiecać skrzynkę, lecz także prowadzić do utraty danych i pieniędzy. Spam często kryje reklamy i podejrzane linki, a phishing podszywa się pod zaufane firmy lub osoby, by wyłudzić poufne informacje. Dowiedz się, jak rozpoznawać zagrożenia, bezpiecznie korzystać z poczty i skutecznie chronić swoją skrzynkę.
Phishing polega na podszywaniu się pod bank, kuriera, urząd lub popularny serwis, by wyłudzić hasło, dane karty albo przelew. Oszuści kontaktują się e-mailem, SMS-em, komunikatorem lub telefonicznie. W przeciwieństwie do reklamy nie chcą sprzedać produktu: wykorzystują fałszywe strony logowania, złośliwe załączniki i linki do szkodliwego oprogramowania.
Zwróć uwagę na presję i konkretne obietnice, takie jak „konto zostanie zablokowane za 2 godziny”, „dopłać 1,50 zł do paczki” czy „wygrałeś 10 000 zł”. Sprawdź adres nadawcy — literówka, cyfra zamiast litery lub nietypowa domena mogą zdradzić oszusta. Podejrzane są również błędy językowe, ogólne powitanie, nieoczekiwana prośba o hasło, kod SMS lub dane karty oraz niespodziewany załącznik. Pamiętaj jednak, że logo i poprawna polszczyzna nie potwierdzają autentyczności.
Jeden pochopny klik może kosztować więcej, niż myślisz
Nie klikaj odruchowo w linki ani przyciski. Zamiast tego otwórz aplikację lub samodzielnie wpisz znany adres serwisu. Jeśli masz wątpliwości, zadzwoń pod numer z oficjalnej strony lub karty płatniczej, a nie pod numer z podejrzanej wiadomości. Przed działaniem sprawdź prośbę innym kanałem. Włącz uwierzytelnianie dwuskładnikowe, używaj unikalnych haseł i aktualizuj system oraz program antywirusowy; filtry pocztowe pomagają, ale nie wykrywają wszystkich oszustw.
Gdy wiadomość budzi podejrzenia, nie odpowiadaj ani nie otwieraj załączników — oznacz ją jako phishing lub spam. Jeśli podasz hasło, natychmiast zmień je na oficjalnej stronie, zakończ aktywne sesje i włącz dodatkową ochronę. Po ujawnieniu danych karty skontaktuj się z bankiem, by ją zastrzec lub zablokować płatności. Podejrzany SMS zgłoś operatorowi, a wiadomość służbową — działowi IT. Nigdy nie przekazuj haseł ani kodów jednorazowych osobom, które same się z Tobą kontaktują.
Jak ograniczyć spam i rozpoznać phishing
Ogranicz niechciane wiadomości, skonfiguruj filtry i chroń swoje dane oraz urządzenie.
- Chroń swój adres e-mail. Nie publikuj go w internecie. Rejestrując się w mniej znanym serwisie, użyj osobnego adresu lub aliasu, a także sprawdź zgody marketingowe i regulamin — serwis może przekazać adres innym podmiotom.
- Skonfiguruj i aktualizuj filtry antyspamowe. Włącz ochronę dostawcy poczty, ustaw reguły blokujące powtarzające się wiadomości i zgłaszaj spam zamiast go usuwać. Filtry analizują m.in. treść, nagłówki, adres nadawcy i IP, a także korzystają z list RBL wskazujących serwery rozsyłające spam. Mimo to regularnie sprawdzaj folder spam, by odzyskać błędnie odfiltrowane wiadomości.
- Rozpoznaj phishing. Spam to zwykle masowa, niezamówiona wiadomość, a phishing podszywa się pod zaufaną firmę i nakłania do podania danych, logowania, płatności lub kliknięcia. Podejrzenia powinny wzbudzić nietypowy adres nadawcy, presja czasu, błędy językowe, niespodziewane wezwanie do działania i obietnice zbyt dobre, by były prawdziwe.
- Weryfikuj nadawcę poza pocztą. Nie klikaj linków ani nie dzwoń pod numery z podejrzanej wiadomości. Zamiast tego otwórz oficjalną aplikację lub stronę instytucji albo skontaktuj się z nią sprawdzonym kanałem. Nie otwieraj nieoczekiwanych załączników; skanuj pliki antywirusem i aktualizuj system oraz oprogramowanie ochronne.
- Zareaguj na niebezpieczną wiadomość. Zgłoś ją jako spam lub phishing i zablokuj nadawcę. Z linku „wypisz się” skorzystaj tylko wtedy, gdy ufasz nadawcy, ponieważ w podejrzanej wiadomości może prowadzić do niebezpiecznej strony. Jeśli podałeś hasło, zmień je na oficjalnej stronie, włącz uwierzytelnianie dwuskładnikowe i sprawdź aktywność konta. Po otwarciu załącznika przeskanuj urządzenie.
Filtry antyspamowe i listy RBL w walce z niechcianą pocztą
Niechciane wiadomości mogą zawierać phishing, fałszywe wezwania do zapłaty i złośliwe załączniki. Filtry antyspamowe analizują treść, nagłówki, domenę i adres IP nadawcy, a następnie oceniają ryzyko. Wykrywają podejrzane zwroty i linki; filtry bayesowskie dodatkowo uczą się na wiadomościach oznaczonych przez użytkowników jako spam lub prawidłowa poczta. Jak już zgłębiasz temat, sprawdź, jak włączyć RCS na Androidzie i iPhonie.
Filtry korzystają również z list RBL, które zawierają adresy IP powiązane ze spamem, botnetami lub inną podejrzaną aktywnością. Serwer pocztowy sprawdza na nich adres nadawcy i może zablokować wiadomość, oznaczyć ją jako spam albo skierować do dalszej analizy. Listy Spamhaus, SpamCop i Barracuda pomagają szybko reagować na nadużycia.
Skuteczna ochrona poczty wymaga połączenia automatycznych filtrów z czujnością użytkowników. Warto sprawdzać podejrzane wiadomości, zanim kliknie się link lub otworzy załącznik.
Jeden fałszywy alarm może zatrzymać ważną wiadomość
Obecność adresu na RBL nie dowodzi, że każda wysłana z niego wiadomość jest szkodliwa. Współdzielony serwer, przejęte urządzenie lub błędne zgłoszenie mogą wywołać fałszywy alarm. Dlatego warto łączyć listy reputacyjne z analizą treści, nagłówków i załączników. Jako administrator poczty sprawdzam też raporty o odrzuconych wiadomościach, by szybko wykrywać problemy z dostarczaniem i chronić ważną korespondencję.
Filtry mogą przepuścić spam albo błędnie skierować prawidłowy e-mail do folderu niechcianej poczty. Dlatego regularnie sprawdzaj ten folder, zgłaszaj pomyłki i poprawnie konfiguruj serwer, w tym rekordy SPF i DKIM. Skanuj załączniki, uważaj na pilne prośby o logowanie i nie publikuj adresu e-mail bez potrzeby — te działania ograniczają ryzyko.
Ciekawostka: Filtry bayesowskie nie tylko szukają podejrzanych słów — analizują, jak często pojawiają się one w spamie i prawidłowej korespondencji, a zgłoszenia użytkowników pomagają im z czasem trafniej rozpoznawać niechciane wiadomości.
Bezpieczne zarządzanie adresem e-mail i rejestracjami
Stosuj te zasady, aby chronić adres e-mail, ograniczać spam i phishing oraz bezpieczniej rejestrować się w serwisach.
- Chroń główny adres e-mail. Nie publikuj go w internecie. Do rejestracji w mniej znanych serwisach i subskrypcji newsletterów używaj osobnego lub jednorazowego adresu.
- Sprawdzaj warunki rejestracji. Zanim zaakceptujesz regulamin i zgody, sprawdź, czy serwis może wykorzystywać lub przekazywać Twoje dane. Zaznaczaj tylko zgody, które świadomie akceptujesz.
- Ogranicz skutki wycieku danych. Podawaj tylko informacje niezbędne do korzystania z usługi. Ustaw unikalne hasła i, jeśli to możliwe, włącz uwierzytelnianie dwuskładnikowe.
- Korzystaj z filtrów antyspamowych. Włącz filtry dostawcy poczty i oznaczaj niechciane wiadomości jako spam. Filtry analizują m.in. treść, nagłówki i adres IP nadawcy, ale mogą się mylić — dlatego sprawdzaj, czy do folderu spam nie trafiła ważna wiadomość.
- Rozpoznawaj podejrzane wiadomości. Zwracaj uwagę na nieznanych nadawców, pilne wezwania, błędy językowe, wyjątkowo korzystne oferty i prośby o hasło, dane finansowe lub przelew. Phishing podszywa się pod zaufane instytucje, a spam może zawierać złośliwe linki i załączniki.
- Nie klikaj pochopnie. Nie otwieraj niespodziewanych załączników ani linków. Jeśli wiadomość rzekomo pochodzi z banku lub znanej firmy, skontaktuj się z nią oficjalnym kanałem albo samodzielnie wpisz adres strony. Nie korzystaj z odnośników ani danych kontaktowych z podejrzanej wiadomości.
- Wypisuj się tylko z wiarygodnych list. Link rezygnacji z subskrypcji klikaj wyłącznie w rozpoznawalnych, legalnych newsletterach. Podejrzane wiadomości zgłaszaj jako spam i blokuj ich nadawców.
- Aktualizuj zabezpieczenia. Regularnie aktualizuj system i program antywirusowy, który może wykrywać złośliwe załączniki oraz strony. Ponadto zgłaszaj spam dostawcy poczty, aby pomóc mu ulepszać filtry.
Podejrzane linki i załączniki — jak uniknąć złośliwego oprogramowania
Wiadomość o dopłacie, blokadzie konta lub nagrodzie może być próbą phishingu. Oszuści podszywają się pod banki, firmy kurierskie i znane marki, by wyłudzić hasło, dane lub pieniądze albo nakłonić do pobrania złośliwego pliku.
Zanim klikniesz, sprawdź adres nadawcy i treść wiadomości. Co nieco w tym temacie napisaliśmy tutaj. Literówki, nietypowa domena, ogólne powitanie, presja czasu i obietnica wyjątkowej okazji powinny wzbudzić podejrzenia. Najedź kursorem na odnośnik, by zobaczyć jego adres, ale nie otwieraj go, jeśli wygląda podejrzanie. Gdy wiadomość rzekomo pochodzi z banku lub urzędu, skorzystaj z oficjalnej aplikacji albo samodzielnie wpisz znany adres strony.
Nie otwieraj nieoczekiwanych załączników — nawet jeśli przypominają fakturę, PDF lub prezentację. Złośliwy kod może kryć się także w archiwum ZIP i pliku biurowym. Jeśli masz wątpliwości, potwierdź wiadomość innym kanałem, na przykład telefonicznie, korzystając z numeru znalezionego niezależnie od e-maila. Przed otwarciem niespodziewanego pliku sprawdź, czy rzeczywiście czekasz na taką przesyłkę.
Filtr, aktualizacje i dodatkowy kod — trzy warstwy ochrony konta
Włącz filtr antyspamowy i oznaczaj podejrzane wiadomości jako spam. Filtry analizują treść, nagłówki i adres IP nadawcy, a niektóre sprawdzają też listy RBL, zawierające serwery znane z rozsyłania spamu. Ponieważ mogą przepuścić groźną wiadomość lub ukryć ważną, regularnie zaglądaj do folderu spam.
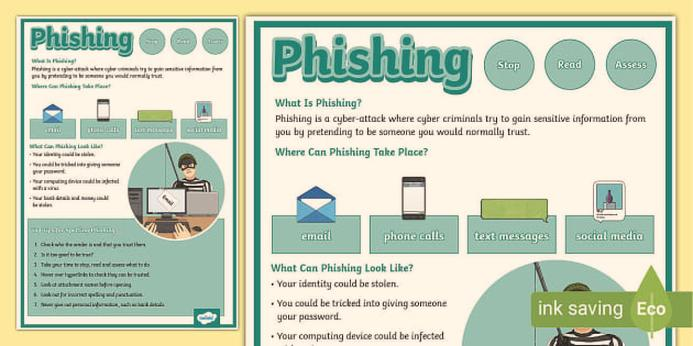
Aktualizuj system, przeglądarkę i program antywirusowy oraz pozostaw włączoną ochronę w czasie rzeczywistym. Pobieraj pliki z zaufanych źródeł i skanuj załączniki przed otwarciem. Włącz także uwierzytelnianie dwuskładnikowe: dodatkowy kod lub potwierdzenie w aplikacji utrudni przejęcie konta, nawet jeśli ktoś pozna Twoje hasło.
Ograniczaj publikowanie adresu e-mail, a do rejestracji w serwisach i newsletterach rozważ osobną skrzynkę. Nie odpowiadaj na podejrzane wiadomości, ponieważ potwierdzisz w ten sposób, że adres jest aktywny. Jeśli klikniesz podejrzany odnośnik lub podasz dane, zmień hasło i wyloguj pozostałe sesje. Gdy incydent dotyczy finansów, skontaktuj się z bankiem, a następnie zgłoś sprawę dostawcy poczty lub administratorowi IT.
Wskazówka: jeśli po kliknięciu linku strona prosi o hasło, kod SMS lub dane karty, zamknij ją i zaloguj się przez oficjalną aplikację — nawet poprawnie wyglądająca witryna może być fałszywa.
FAQ - Najczęstsze pytania
Czym różni się spam od phishingu?Spam to najczęściej masowa, niezamówiona wiadomość, zwykle reklamowa. Phishing podszywa się pod zaufaną firmę lub osobę i próbuje wyłudzić dane, pieniądze albo nakłonić do kliknięcia złośliwego linku.
Jak rozpoznać podejrzaną wiadomość e-mail?Zwróć uwagę na nietypowy adres nadawcy, presję czasu, błędy językowe, niespodziewane załączniki i prośby o hasło, kod SMS lub dane karty. Samo logo czy poprawna polszczyzna nie potwierdzają, że wiadomość jest autentyczna.
Co zrobić, gdy otrzymasz podejrzaną wiadomość?Nie klikaj linków, nie otwieraj załączników ani nie odpowiadaj — oznacz wiadomość jako spam lub phishing. Tożsamość nadawcy sprawdź niezależnie, korzystając z oficjalnej aplikacji, strony lub numeru telefonu.
Jak ograniczyć liczbę spamu i lepiej chronić skrzynkę?Nie publikuj głównego adresu e-mail, a do mniej znanych serwisów używaj osobnego adresu lub aliasu i uważnie sprawdzaj zgody marketingowe. Włącz filtry antyspamowe, zgłaszaj niechciane wiadomości i regularnie sprawdzaj folder spam, bo filtry mogą się mylić.
Co zrobić po kliknięciu podejrzanego linku lub ujawnieniu danych?Jeśli podasz hasło, zmień je na oficjalnej stronie, wyloguj pozostałe sesje i włącz uwierzytelnianie dwuskładnikowe. Po ujawnieniu danych karty skontaktuj się z bankiem, a po otwarciu załącznika przeskanuj urządzenie programem antywirusowym.